
続報、XServerによるものだった
この記事をかいた数時間後に、XServerからメールが来ました。
後述しているUpdraftPlusの脆弱性によるもののようです。
何故6日間も放置したのか・・・。
こんな方法でプラグインを無効化できるんですね、覚えとこ。
症状
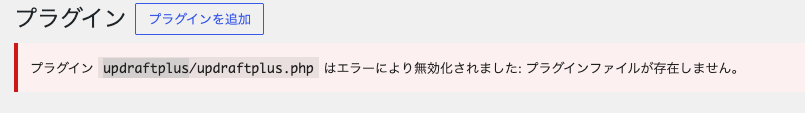
再インストールも失敗します。
原因はWordPressの自動更新
ただし、確実性はありません。
というのも私はXServerの二つのサブドメインでWordPressを二つ運用しているのですが、壊れたのは一つでした。
原因はwp-content/plugins/updraftplusの権限が壊れていました。
# ls -lを実施したら
d--------- 11 username groupname 4096 Oct 20 22:31 updraftplus
# となっており壊れています。
対処はSSH接続が必須
以下を実行して権限を回復したら、中身が復活しました。
chmod 755 updraftplus左メニューにUpdraftPlusが復活しました。
クリックすると営業用のウィザードが起動しますが全てスキップすると、過去のバックアップファイルも復元されました。
時期的に紛らわしかった・・・
以下の二点と時期が重なっただけに関連を疑いましたが、この件は無関係のようです。
PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)
WordPress向けバックアッププラグイン「UpdraftPlus」の開発元TeamUpdraftが、不正アクセスを受けたことを2026年10月19日に公表しました。
皆様もお気を付けください。